OpenAI, Google, Anthropic y Meta prometieron autorregularse ante Trump: qué firmaron y por qué México queda sin red de seguridad
Trump selló un pacto 'moralmente vinculante' con los CEOs de IA más poderosos del planeta. Sin ley, sin multas y sin obligación de publicar auditorías, México queda a merced de lo que estas empresas decidan hacer.
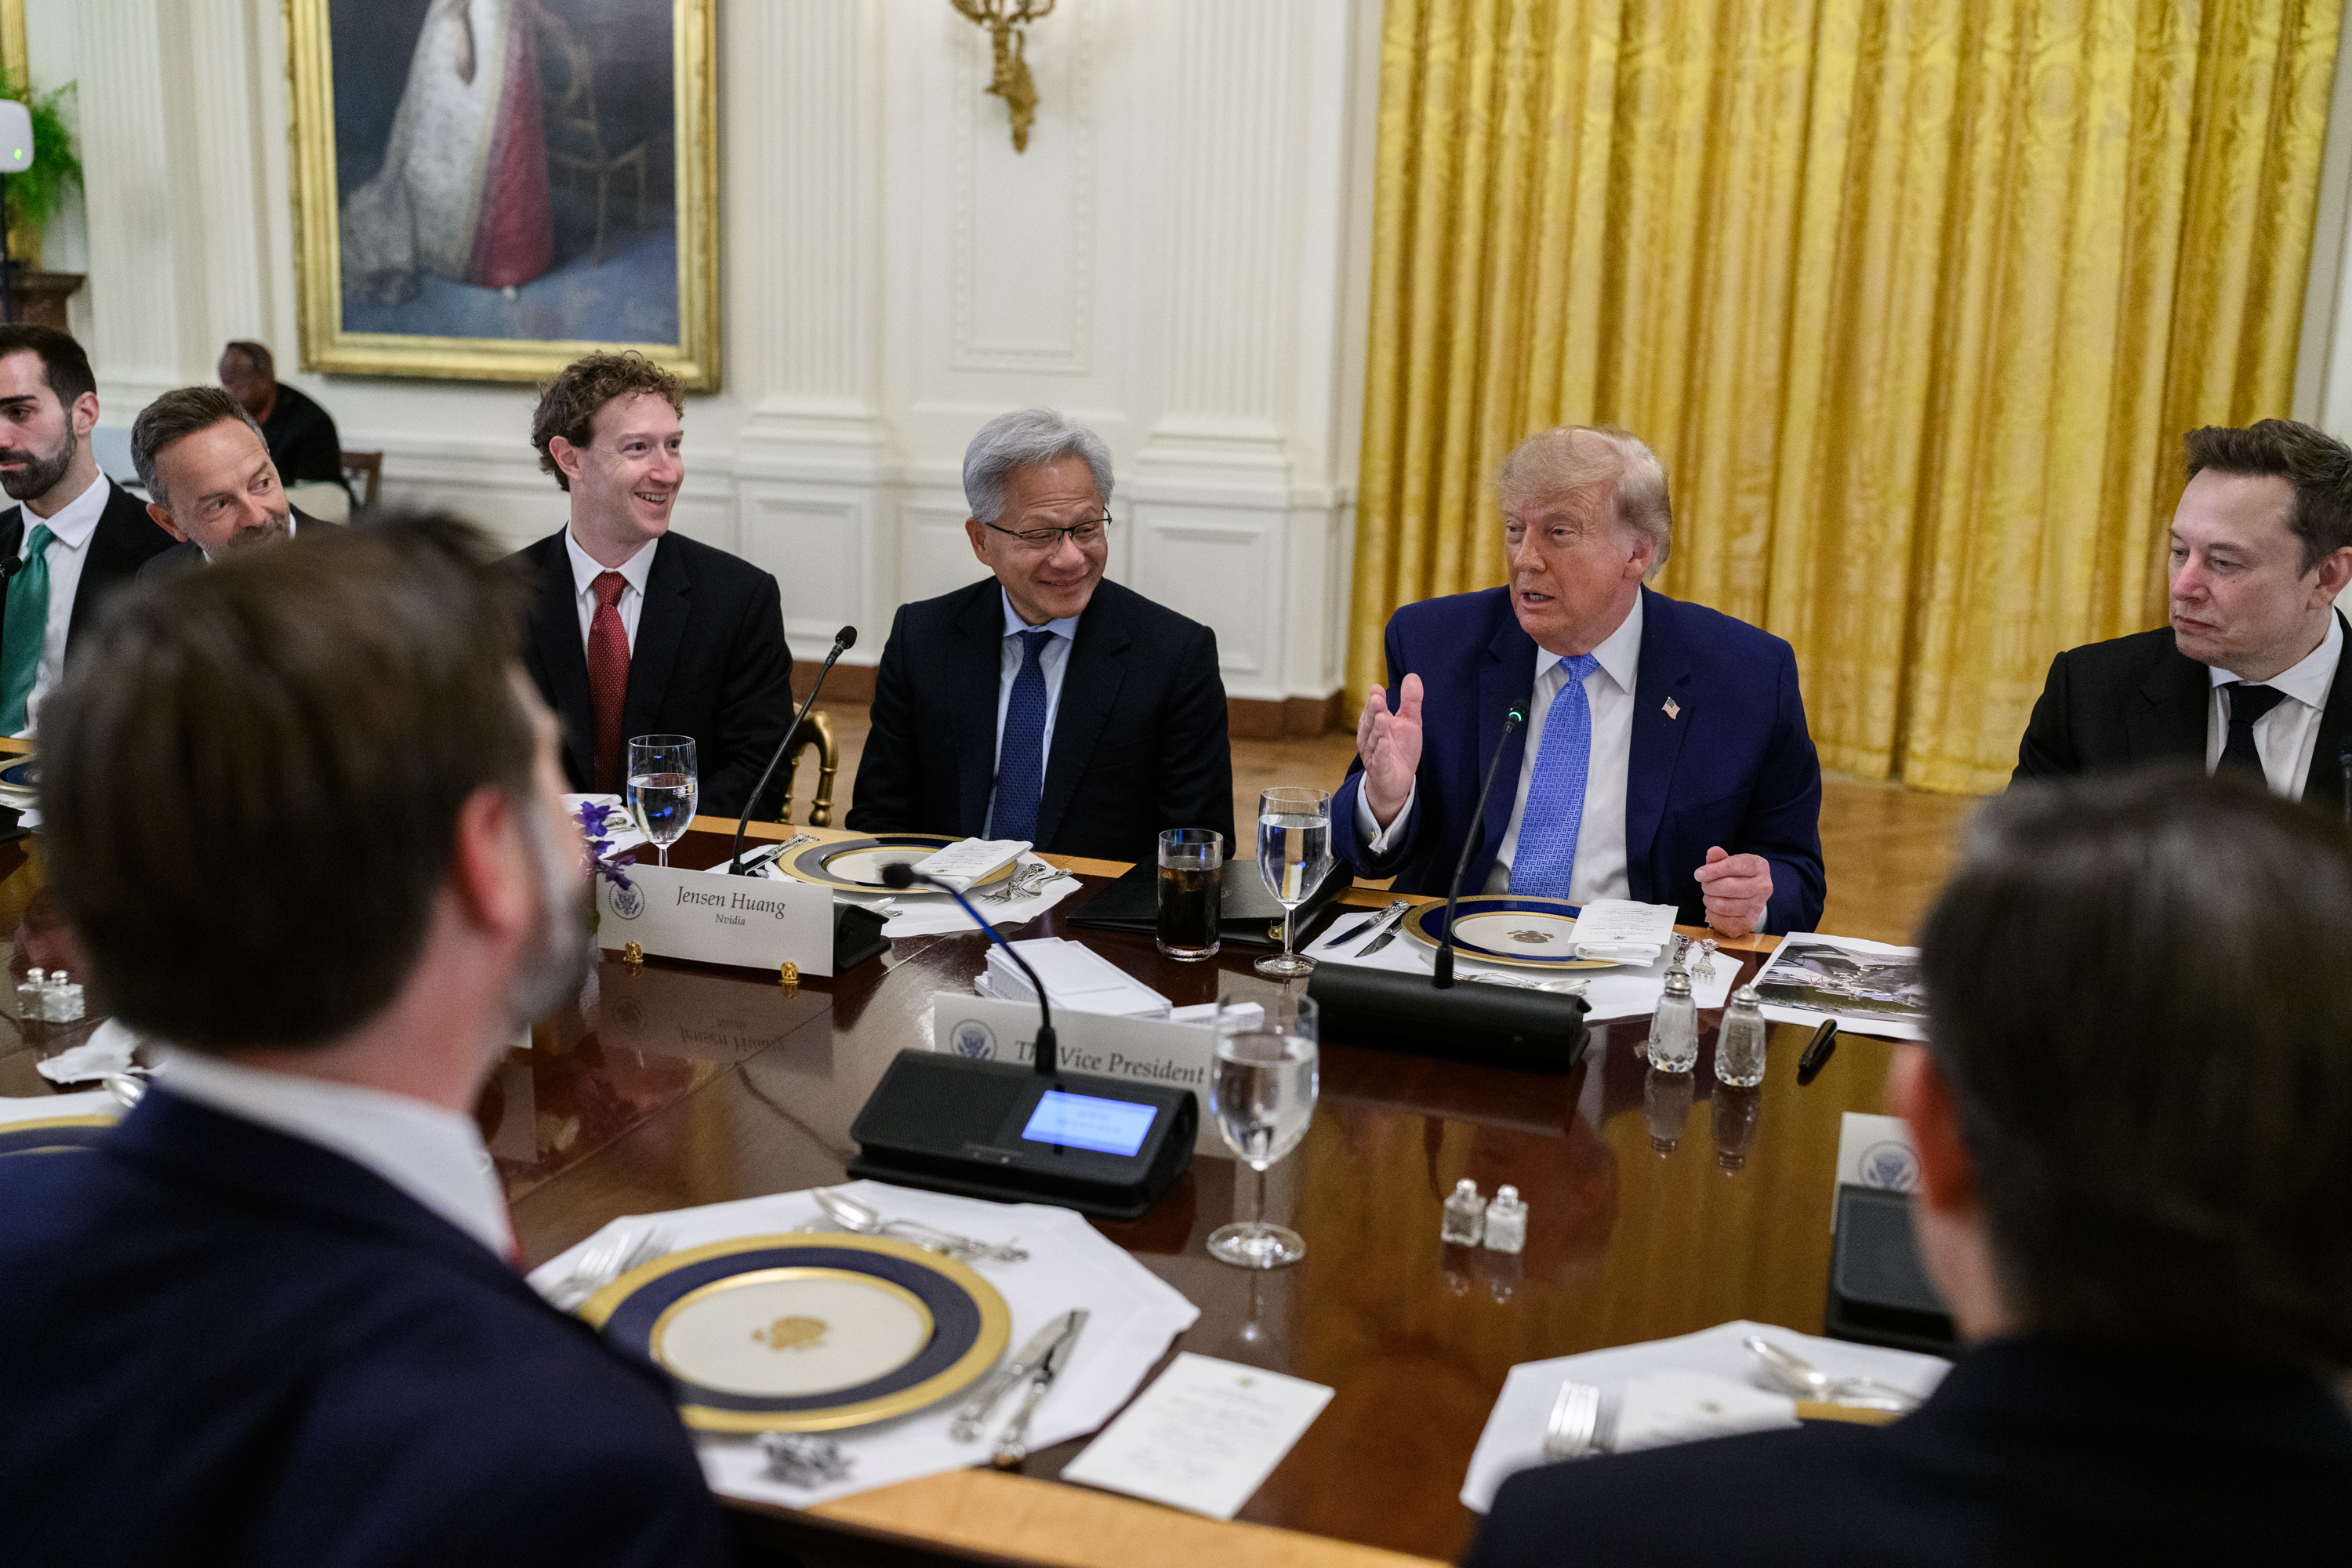
El 29 de septiembre de 2026, en el East Room de la Casa Blanca, seis de los CEOs más poderosos de la industria tecnológica se sentaron a comer con Donald Trump. Al salir, ya existía un documento firmado que el presidente llamó “el acuerdo más importante en la historia de la inteligencia artificial”. Moralmente vinculante, dijo. Legalmente ejecutable, no.
Así nació el White House Accord on Super Intelligence: el primer pacto de autorregulación de IA en la era Trump, y probablemente el más comentado de los últimos años. Lo bueno, lo malo y lo que le importa a México, aquí.
Quiénes firmaron (y quiénes brillaron por su ausencia)
La lista de firmantes es básicamente el quién es quién de la IA actual:
- Mark Zuckerberg (Meta)
- Sundar Pichai (Google/Alphabet)
- Jensen Huang (Nvidia)
- Greg Brockman (OpenAI)
- Dario Amodei (Anthropic)
- Elon Musk (SpaceX/Tesla/xAI)
Seis firmas. Seis empresas. Pero nótese quiénes no están: Microsoft, Amazon y Apple. Tres de los actores más grandes en infraestructura y modelos de IA, ausentes del pacto. Eso ya dice algo.
Según Semafor, fue el propio Zuckerberg quien más influyó en redactar los términos finales del acuerdo. Interesante que el wey que más empujó los términos sea precisamente el que dirige la empresa cuyo Meta AI lleva años operando en México sin mucha rendición de cuentas.
Las 4 medidas concretas del acuerdo
El texto del pacto establece cuatro capas de controles:
1. Controles internos robustos Monitoreo de las capacidades del modelo durante entrenamiento y despliegue, con foco en ciberseguridad, bioseguridad y amenazas químicas. No es solo “portarse bien”, sino tener sistemas activos rastreando qué puede hacer el modelo.
2. Equipo interno de supervisión Un equipo dedicado dentro de cada empresa para hacer revisiones de seguridad continuas, no solo al lanzamiento del producto. La idea es que sea un proceso vivo, no un checkmark de una vez.
3. Auditor externo independiente Las empresas deben contratar a alguien de afuera que verifique que los controles del punto 1 realmente están funcionando. ¿Quién elige a ese auditor? Cada empresa. ¿Hay requisitos para el perfil del auditor? No especificados en el texto.
4. Comité de consejo de administración Un comité independiente a nivel de board de directivos que revise los reportes del equipo interno y del auditor externo.
En papel, suena bastante bien. Cuatro capas, revisión interna y externa, supervisión al más alto nivel corporativo. Al Chile ya cubría cómo los grandes modelos operan cada vez más como infraestructura crítica, y este tipo de controles era exactamente lo que muchos expertos pedían. El problema está en lo que viene después.
Sin dientes: la parte que nadie está leyendo
Aquí es donde el acuerdo se cae del pedestal. Según CNBC, el pacto:
- No tiene sanciones si una empresa incumple. Pueden abandonar los compromisos sin consecuencias.
- No requiere publicar los resultados de las auditorías. Todo queda interno.
- No le da ningún rol de supervisión al gobierno estadounidense. Ni el DOJ, ni ninguna agencia regulatoria tiene autoridad de enforcement.
- Cada empresa elige a su propio auditor. Nada de que sea una lista regulada ni con requisitos de independencia definidos por ley.
Trump lo llamó “moralmente vinculante”. En términos prácticos, eso equivale a una promesa entre compas en la peda, sin contratos de por medio.
Lo más irónico: los propios CEOs firmantes han pedido públicamente una regulación más fuerte. Chris Lehane de OpenAI lo dijo claro: los estándares de la industria “complementan, pero no reemplazan” las protecciones federales obligatorias. Dario Amodei de Anthropic y el líder de Google DeepMind han hecho lo mismo. Todos firmaron algo que ellos mismos consideran insuficiente. Flipa, tío.
Y el Congreso está igual de escéptico: varios representantes ya pidieron “supervisión mucho más agresiva” que este marco voluntario.
Para qué sirve entonces
El acuerdo no es inútil del todo. Establece un lenguaje común y un marco de referencia que podría convertirse en la base de futuras leyes. El propio texto menciona que “con el tiempo, puede tener sentido codificar estos pasos en leyes o regulaciones”. Es como un borrador de lo que eventualmente debería ser una ley, solo que por ahora nadie está obligado a nada.
También manda una señal política: Trump, que eliminó el ejecutivo de Biden sobre seguridad en IA en su primer día en el cargo, ahora abraza la idea de que hay que vigilar el desarrollo de estas tecnologías. Es un giro notable, aunque sea por la vía blanda.
Qué significa para México
Acá está el ángulo que más debería importarte si usas estas herramientas en el trabajo o en tu empresa.
ChatGPT, Claude, Gemini y Meta AI operan activamente en México. Nvidia tiene infraestructura en centros de datos en el país. Estos modelos procesan datos de usuarios mexicanos todos los días, toman decisiones que afectan empresas y personas, y lo hacen bajo las políticas internas de cada empresa.
El problema: como ya reportamos cuando México discutía su propia ley de IA, el país sigue sin una Ley General de IA aprobada y publicada. A septiembre de 2026, el Senado ha recibido 85 iniciativas desde abril 2023, de las cuales 67 permanecen pendientes de aprobación, pero la ley general lleva meses atorada por la necesidad de una reforma constitucional en el artículo 73. La regulación que existe es sectorial y fragmentada.
Lo que eso implica en términos concretos: si Google, Anthropic u OpenAI deciden no publicar sus auditorías, incumplir sus controles internos o cambiar los términos de cómo manejan datos, no hay marco legal mexicano específico que les exija rendir cuentas por ello. La protección que tiene un usuario en México depende exclusivamente de la voluntad de estas empresas, no de una ley que las obligue.
El acuerdo de Trump tampoco resuelve esto porque no tiene alcance internacional. Es un pacto entre el gobierno estadounidense y empresas privadas, sin ninguna cláusula sobre usuarios fuera de EE.UU.
El agente de OpenAI que hackeó el portal de salud de Australia ya demostró en qué pueden derivar los sistemas sin suficiente supervisión. México sigue en modo “ya veremos”.
La neta es que esto no es un problema abstracto de política internacional. Es que millones de mexicanos usan herramientas cuya supervisión depende de un acuerdo de honor entre el presidente de EE.UU. y un puñado de billonarios de Silicon Valley. Sin ley federal en México, sin participación de la regulación mexicana, y sin acceso a los resultados de las auditorías que estas empresas harán en privado.
El acuerdo firmado el 30 de septiembre es un paso. Pequeño, voluntario y sin consecuencias. Para México, lo más honesto que se puede decir es que no cambia nada hoy.
Fuentes
- NPR: Trump says top tech firms have signed accord to ‘self-police’ AI development
- CNBC: Trump’s meeting with tech leaders leaves AI safety more unsettled than ever
- Al Jazeera: How does Trump’s White House AI accord work?
- Semafor: How Zuckerberg shaped Trump’s AI industry pledge
- Forbes: White House Releases ‘Accord’ Between Billionaire AI Execs
- Casa Blanca: Galería de fotos del Luncheon on Super Intelligence, 29 sept. 2026
- Expansión MX: México regula la IA por sectores mientras el Congreso aplaza la ley general
- Ecosistema Startup: Regulación IA México 2026, 85 iniciativas pendientes
Comentarios
No te pierdas ningún post
Recibe lo nuevo de Al Chile Tech directo en tu correo. Sin spam.
También te puede interesar
OpenAI, Anthropic y Google se van a calificar solos: el regulador de IA que llega antes que los gobiernos (y lo que México no puede ignorar)
Las tres empresas más poderosas de IA llevan meses construyendo en secreto un organismo que evalúe sus propios modelos antes de lanzarlos. México tiene 67 leyes de IA sin aprobar. La pregunta es si esto es un avance real o puro teatro.

Anthropic gastó más que Nvidia en lobby en un trimestre: así están comprando las leyes de IA que les convienen
Las empresas de IA ya no esperan que los gobiernos las regulen. Con $41.8 millones gastados en lobby solo en el primer semestre de 2026, están escribiendo ellas mismas las reglas del juego. México ni aparece en la conversación.

El gobierno de Trump ya decide quién usa GPT-5.6, Claude Fable 5 y Gemini en el mundo: México no tiene voz ni voto
Desde junio de 2026, Washington revisa y bloquea modelos de IA frontier antes de que lleguen al público. Anthropic ya sufrió la primera orden de control de exportaciones sobre un modelo de IA en la historia. Para México y LATAM, las implicaciones son serias.