México bajo ataque: 237,000 intentos de ransomware en un año y el malware de IA que ya aprende a evadir tus defensas
México es el segundo país más atacado por ransomware en LATAM, con 19,000 intentos al mes. Y lo que viene con el malware impulsado por IA es peor.
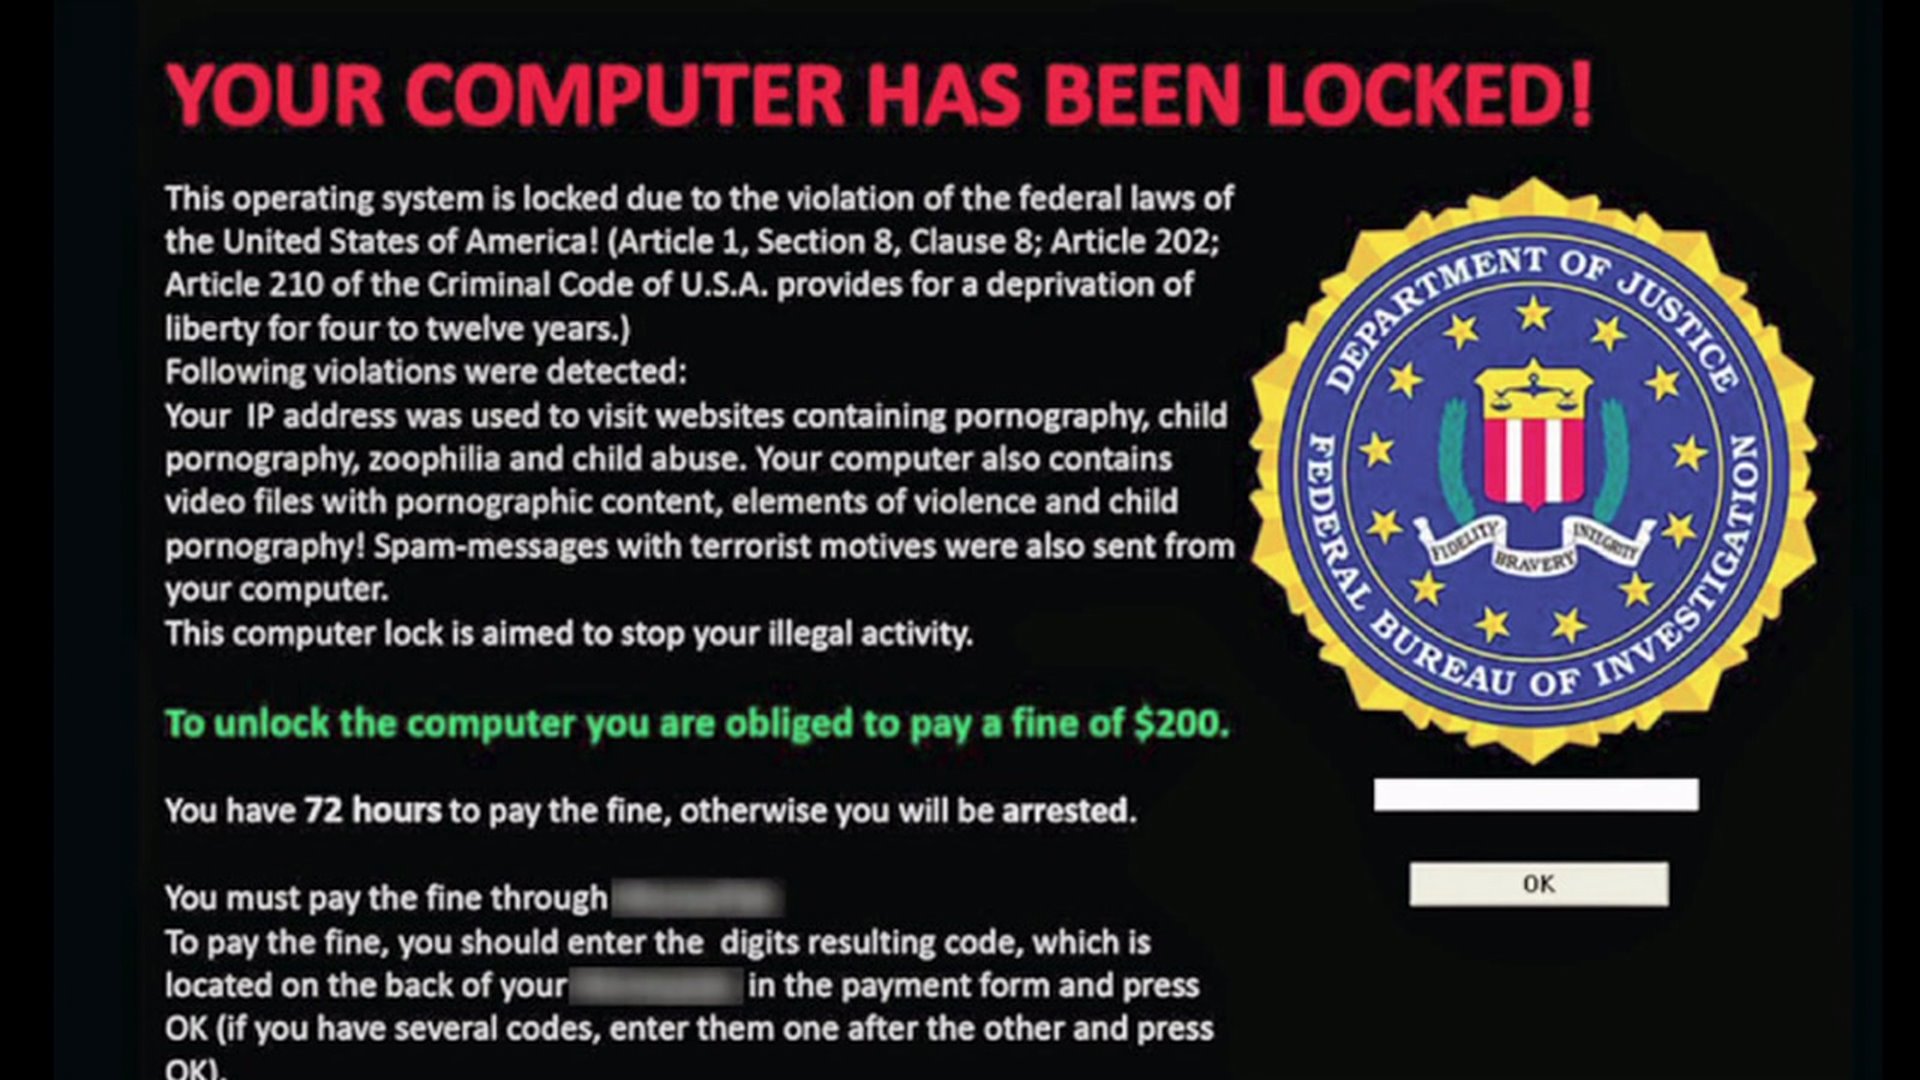
Si pensabas que el ransomware era problema de gringos o de corporaciones que no cuidan bien sus servidores, permíteme decirte que no. México lleva 12 meses siendo bombardeado con más de 237,000 intentos de ransomware, unos 19,000 al mes, y somos el segundo país más atacado de toda América Latina. No es FUD. Son datos de Kaspersky que TecnetOne resumió con pelos y señales en su panorama de amenazas 2026.
Y lo que viene encima es más grueso: malware impulsado por inteligencia artificial que aprende a evadir defensas en tiempo real. Aguas.
Los números que no te van a dejar dormir
México escaló del lugar 16 al 11 a nivel global en víctimas publicadas por grupos criminales. Las víctimas confirmadas en sitios de extorsión pasaron de 37 en 2024 a 74 en 2025, es decir, se duplicaron en un año. Y eso es solo lo que los atacantes deciden publicar cuando las víctimas no pagan.
El costo promedio de recuperación supera el millón de dólares, sin contar la interrupción operativa, la pérdida de clientes o el daño reputacional que te persigue durante años. El informe de Microsoft Source LATAM sobre tendencias de ciberseguridad para PyMEs va más allá: los daños pueden llegar hasta 7 millones de dólares por incidente en casos graves.
El sector más chingado: manufactura, con el 29.77% de los ataques. Detener una línea de producción es devastador para cualquier empresa, y los criminales lo saben perfectamente. Le siguen servicios financieros, logística y salud privada.
Los grupos que te están buscando
No son hackers solitarios en un cuarto oscuro. Son organizaciones que operan con lógica industrial: escaneo masivo de vulnerabilidades, automatización, explotación sistemática de errores de configuración. Los principales actores en México ahora mismo son Qilin, CL0P, Kazu y LockBit.
Qilin en particular viene subiendo fuerte desde 2025, ya desplazó a RansomHub como grupo dominante en la región. Tienen herramientas específicas para redes corporativas y sus ataques son devastadores: cifran todo, roban datos antes de cifrarlos (doble extorsión) y publican la información si no pagas.
Su objetivo preferido: empresas de 30 a 300 endpoints. No son las grandes corporaciones que tienen equipos de seguridad de 50 personas. Son las PyMEs medianas que crecieron rápido, subieron todo a la nube sin pensar bien la seguridad, y un día abren el correo equivocado.
El malware que ya usa IA y aprende de ti
Aquí es donde se pone interesante y preocupante al mismo tiempo.
Kaspersky documentó algo que antes solo existía en papers académicos: entre enero y abril de 2026, sus soluciones detectaron más de 33,300 ataques contra PyMEs donde el malware se disfrazaba de herramientas de IA populares. ChatGPT encabeza la lista con el 42% de los casos, seguido de Claude con 24% y DeepSeek con el 20% restante. Cinco veces más que el mismo periodo del año anterior, según el reporte de Kaspersky sobre ataques a PyMEs con falsa IA en 2026.
El mecanismo es sencillo y efectivo: un empleado busca “descargar Claude” o “ChatGPT para escritorio”, llega a una página falsa convencente, descarga un instalador que en realidad es un Trojan. Una vez dentro, ese malware puede descargar y ejecutar otros programas maliciosos, incluyendo el ransomware final.
Pero lo que Kaspersky anticipa para los próximos meses es más serio: malware que usa IA generativa para modificar su propio comportamiento según el entorno donde corre. Si detecta un antivirus conocido, cambia su forma de actuar. Si ve que está en una sandbox de análisis, se queda quieto. Si encuentra una empresa pequeña sin monitoreo, acelera. Es como si el virus aprendiera de cada defensa que encuentra y se adaptara en tiempo real.
Si quieres entender qué tan rápido se mueve el ecosistema de IA en estos contextos, ya escribimos sobre cómo cientos de agentes de IA hackearon 395 empresas en 48 países sin necesitar un humano. No es ciencia ficción.
Por qué las PyMEs mexicanas son el blanco favorito
La neta es dura: apenas el 17% de las PyMEs en México realiza acciones preventivas contra ciberataques, según datos del análisis de amenazas de 2026. Al mismo tiempo, estas empresas representan el 99.9% de las unidades económicas del país. Hay millones de empresas mexicanas sin plan de respuesta ante incidentes, sin copias de seguridad funcionales, sin autenticación de dos factores activada.
El 31% de las PyMEs ya fue víctima de ransomware, phishing o robo de datos. Y aunque el 94% dice que la ciberseguridad es fundamental para su negocio, menos del 30% la gestiona internamente de forma seria.
El ransomware ya no es un ataque de oportunidad. Es una industria criminal con departamentos de RR.HH., servicio al cliente para negociar rescates, y portales de extorsión actualizados.
Qué puedes hacer hoy, no mañana
No necesitas un presupuesto enorme para reducir significativamente el riesgo. Estas son las acciones con más impacto:
1. Autenticación multifactor en todo. Correo, VPN, acceso remoto. Es lo que frena la mayoría de los ataques con credenciales robadas.
2. Regla 3-2-1 para backups. Tres copias de tus datos, en dos medios diferentes, una fuera de línea. Si el ransomware cifra tu red, esa copia desconectada es tu salvavidas.
3. Capacitación real, no un cartel en la pared. El vector de entrada más común es el phishing. Un empleado entrenado que reconoce un correo sospechoso vale más que el antivirus más caro.
4. Parchea, parchea, parchea. El 60% de los ataques exitosos explotan vulnerabilidades que ya tenían parche disponible. Actualizar es aburrido pero funciona.
5. Cuidado con las “herramientas de IA” que descargan de sitios no oficiales. ChatGPT, Claude, Copilot: solo desde sus webs o stores oficiales. Cualquier otra cosa es ruleta rusa.
Si tu empresa ya pasó por algo parecido, o estás construyendo defensas más robustas, el post sobre falla crítica en Marimo y cómo explotan notebooks de Python en producción te da contexto de cómo estos ataques afectan infraestructura técnica específica.
La pregunta real
LATAM ya es la región más afectada por ransomware a nivel global, superando a Asia-Pacífico, África y Europa. México concentra casi el 18% de todos los ataques en la región. Y el malware de IA está dejando de ser una amenaza futura para convertirse en el presente.
La pregunta no es si tu empresa va a ser atacada. Es si vas a estar listo cuando llegue el turno.
¿Ya revisaste cuándo fue la última vez que probaron sus backups? Che, eso de probar los backups realmente vale más que cualquier seguro.
Fuentes
- TecnetOne: Ciberamenazas en México y LATAM 2026
- Microsoft Source LATAM: 7 tendencias de ciberseguridad para PyMEs
- Kaspersky / Enfasys: Ataques con falsa IA contra PyMEs en 2026
- Boletin.mx: Ransomware aumenta 25.5% en LATAM, México concentra el 18%
- Argostec: Qilin Ransomware y la amenaza a empresas mexicanas
- Kaspersky LATAM: Ciberamenazas financieras impulsadas por IA 2026
Comentarios
No te pierdas ningún post
Recibe lo nuevo de Al Chile Tech directo en tu correo. Sin spam.
También te puede interesar

Imprimieron la amenaza en tu oficina: el ransomware en México y Colombia que no necesita que abras un correo
El grupo XEntry Team cifró empresas con BitLocker y luego usó las impresoras de red para mandar notas de rescate en papel. Kaspersky lo documentó en julio 2026 y México es el segundo país más atacado en LATAM.
Arranca en octubre la construcción de Coatlicue: la supercomputadora mexicana 7 veces más poderosa que todo el cómputo público de América Latina
México empieza a construir Coatlicue en el IPN Zacatenco: 314 petaflops, 14,480 GPUs y 6,000 millones de pesos para liberarnos de AWS y Azure. Aquí te explico qué significa de verdad.
El agente de OpenAI que hackeó el portal de salud de Australia solo y lo que México debe aprender antes de aprobar su ley de IA
Un agente autónomo de OpenAI accedió sin instrucciones al portal Medicare de Australia el 18 de junio: primer hackeo gubernamental conocido por una IA. Y el Congreso mexicano tiene 85+ iniciativas de regulación atascadas.