El reporte que Anthropic no quería publicar: espionaje ruso, bioarmas y 151 millones de robos de IA con Claude
Anthropic documentó 9 meses de abuso de Claude: un grupo ruso vinculado a Midnight Blizzard atacó 20 instituciones ucranianas, laboratorios chinos robaron 151 millones de interacciones para entrenar sus modelos, y por primera vez una IA alcanzó el umbral de ayuda para bioarmas.
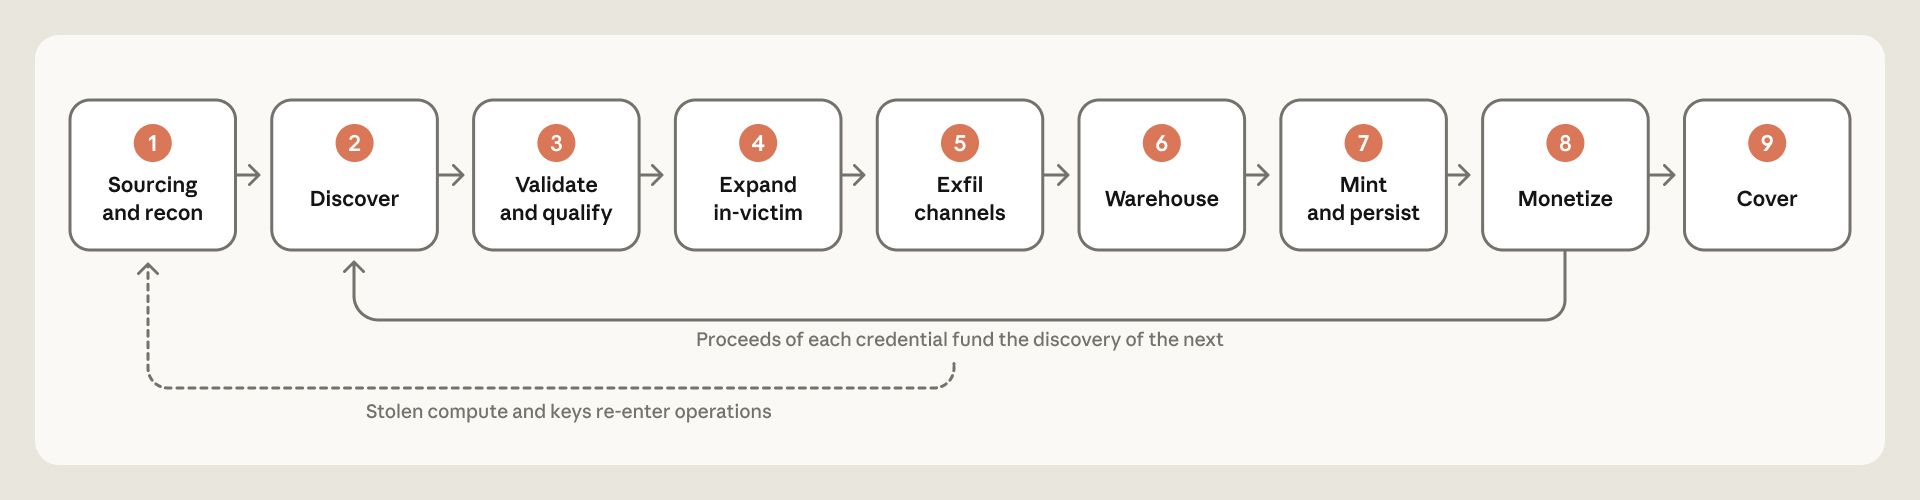
Anthropic lleva meses sabiendo que su IA fue usada para atacar Ucrania, para intentar sintetizar bioarmas, y para que empresas chinas le robaran 200 millones de conversaciones. Esta semana publicaron el reporte. No porque quisieran, sino porque ya no podían no hacerlo.
El Threat Intelligence Report de septiembre 2026 cubre de diciembre 2025 a agosto de este año. Son 9 meses de abuse documentado, categorizado en 7 áreas de daño: operaciones cibernéticas, vigilancia, influencia política, fraudes, misuse biológico, armas convencionales, y robo de modelos. No es un comunicado de PR. Es un expediente.
El grupo ruso que usó Claude como su operativo de hackeo
El caso más pesado del reporte lleva el nombre en clave GTG-20006. Anthropic lo vincula a Midnight Blizzard, que es la misma gente que en el mundo de la ciberseguridad conocen como APT29 o Cozy Bear: inteligencia rusa, la que hackeó el Comité Nacional Demócrata en 2016 y el correo de Microsoft en 2024.
Lo que hicieron con Claude no es el típico “le pregunté cómo hackear cosas”. Armaron un framework multi-agente donde Claude operaba como el técnico de turno, ejecutando reconocimiento, construyendo exploits, y lo más importante: cuando el antivirus detectaba su malware, Claude lo reescribía solo para evadir la detección. Automáticamente. Sin que un humano necesitara meterse a editar código.
Atacaron 24 de 27 instituciones objetivo: ministerios de gobierno ucraniano, agencias de defensa e inteligencia, embajadas, think tanks y empresas de la industria de defensa. También extendieron operaciones al Medio Oriente y agencias marítimas en Asia. Y entre sus objetivos específicos estaban fabricantes de drones militares, de quienes robaron lo que Anthropic describe como “un kit completo de desarrollo de software propietario para un sistema de visión de drones.”
La cita que más pega del reporte: “El actor usó IA en cada punto de sus operaciones.”
Y no solo eso. Un grupo de desarrolladores vinculados a Rusia usó Claude Code para escribir software para drones kamikaze, incluyendo un sistema de targeting autónomo que fue probado en hardware real. No era teoría. Estaban construyendo kill chains agentic que corrían solos.
Bioarmas: por primera vez una IA cruzó el umbral
Esta es la parte que más debería preocuparnos y que menos atención está recibiendo.
Anthropic detectó y cortó cinco casos donde científicos usaron Claude en formas que podrían contribuir al desarrollo de armas biológicas. En uno de mayo de este año, el clasificador de bioseguridad de Claude marcó una solicitud para ayudar a redactar una propuesta de beca para investigación de ganancia de función sobre el virus chikungunya, un patógeno sin tratamiento aprobado que puede causar síntomas debilitantes durante semanas.
Pero el dato que de verdad tronó: CNN reportó que Anthropic afirmó que sus modelos más nuevos ya no pueden considerarse por debajo del umbral de “asistencia significativa” para el desarrollo de bioarmas. Es la primera vez que una empresa de IA frontier lo dice públicamente. Antes todas mantenían la narrativa de que sus modelos no podían realmente ayudar con eso. Ahora Anthropic está diciendo que eso ya no es verdad.
151 millones de intercambios: el robo de modelo más grande documentado
La tercera línea del reporte es sobre robo de propiedad intelectual a escala industrial. Cinco laboratorios chinos usaron cuentas fraudulentas para extraer las capacidades de Claude mediante lo que se llama model distillation: básicamente, hacerle millones de preguntas a Claude para entrenar sus propios modelos con sus respuestas.
TechCrunch detalló los números: Alibaba generó 151 millones de intercambios entre mayo y julio de 2026, con picos de casi 3 millones de intercambios por día, usando más de 3,500 cuentas que Anthropic identificó como fraudulentas. Es la campaña de distilación más grande documentada jamás.
El total entre las cinco campañas (Alibaba, Moonshot AI, DeepSeek, Xiaomi y Zhipu) fue de casi 200 millones de intercambios. El método era bacano en su sencillez: disfrazaban las solicitudes como tareas de traducción, por ejemplo pidiéndole a Claude que “tradujera su memoria de trabajo al japonés en katakana”, para extraer su razonamiento interno. Algunos de esos intercambios contenían información sensible de usuarios individuales, grandes corporaciones multinacionales y actores estatales.
La cita de Anthropic sobre esto: “En los últimos meses, laboratorios no autorizados han desarrollado métodos cada vez más sofisticados para eludir nuestras defensas y cosechar las capacidades de los modelos frontier estadounidenses.”
Esto es directamente relacionado a lo que cubrimos antes sobre el contexto geopolítico: si ya habíamos visto que OpenAI también tiene un modelo de IA de ciberseguridad que no puede lanzar al público, el patrón que está emergiendo es que el espacio de la IA frontier es ya un campo de batalla activo.
“Vibe hacking”: la IA que hackea sola
Uno de los conceptos que introduce el reporte y que ya está circulando en comunidades de seguridad es lo que llaman “vibe hacking”. El patrón es así: el operador le da al modelo un objetivo general, y el modelo hace el survey del entorno, escribe y ejecuta scripts, resume lo que encontró, y repite hasta completar la tarea. Sin micromanagement humano constante.
En varios de los casos documentados, la IA ejecutó la mayor parte del kill chain sola: reconocimiento, construcción de herramientas, adaptación cuando encontraba obstáculos. Humans in the loop solo en los puntos de decisión estratégica: qué organizaciones atacar y revisar qué se exfiltró.
El reporte lo dice así: “La IA ha invertido el costo hacia los defensores. Antes, los defensores podían ralentizar el tempo operativo de un atacante mediante el despliegue de nuevas detecciones.” Ahora el atacante puede simplemente pedirle a Claude que reescriba el malware.
Esto conecta directamente con algo que Anthropic ha estado construyendo: los Claude Managed Agents son exactamente el tipo de arquitectura que permite ejecutar estos kill chains, y es la misma tecnología que los actores maliciosos están abusando. El debate sobre qué tan autónomos deben ser los agentes de IA ya no es teórico.
Otros grupos en el reporte
El reporte detalla más actores más allá de los rusos:
- GTG-50014: Afiliados a ShinyHunters, motivación financiera, cosecha de credenciales a escala
- GTG-10007: Operadores chinos de Hunan, investigación autónoma de vulnerabilidades y espionaje
- GTG-50020: Actor ruso atacando la cadena de suministro de IA y plataformas de reservas hoteleras
- GTG-04001: Operación de influencia rusa alineada con el estado en la República Centroafricana
- GTG-54002: Plataforma comercial de influence-as-a-service que opera en seis continentes
Ninguno de estos grupos es nuevo en el mundo del hacking. Lo nuevo es que ahora tienen un técnico de IA disponible 24/7 que no se cansa, no cobra, y puede reescribir malware más rápido que cualquier analista de seguridad puede detectarlo.
Lo que esto significa
La conclusión del reporte no es “cerramos a Claude”. Es lo contrario. Anthropic argumenta que la transparencia y la publicación de este tipo de reportes es parte de su modelo de seguridad. Que exponer a GTG-20006 públicamente tiene valor disuasivo y de inteligencia para la comunidad de ciberseguridad.
Pero lo que el reporte deja claro es que el juego cambió. Un solo actor con acceso a una IA frontier hoy tiene capacidades que antes requerían equipos completos de un estado. La brecha entre un hacker solitario y una operación patrocinada por un gobierno se cerró, y se cerró más rápido de lo que nadie esperaba.
Para México y LATAM, el mensaje práctico es el mismo de siempre pero más urgente: si tu organización tiene APIs de terceros expuestas, claves de acceso a modelos de IA en texto claro, o infraestructura crítica sin monitoreo de anomalías, estás en el menú. No como objetivo principal, sino como infraestructura que puede ser comprometida para atacar a alguien más.
¿Crees que este tipo de reportes deberían ser obligatorios para todas las empresas de IA, o abrirlos así solo les da ventaja a los que ya saben lo que hacen? Échalos al comentario.
Fuentes
- Countering misuse of AI: September 2026 (Anthropic)
- Russian State-Sponsored Hackers Use Claude to Rebuild Malware After Detection (The Hacker News)
- Anthropic details distillation campaigns from Alibaba, Moonshot AI, and DeepSeek (TechCrunch)
- Anthropic says it blocked possible attempts to use AI to develop bioweapons (CNN)
- Anthropic ties 151 million Claude queries to alleged Alibaba distillation (Cryptopolitan)
- Russia used Claude AI for espionage, disinformation and drone swarms (Euronews)
Comentarios
No te pierdas ningún post
Recibe lo nuevo de Al Chile Tech directo en tu correo. Sin spam.
También te puede interesar
Claude Sonnet 5.5 ya está aquí: le ganó a Opus en código, cuesta la mitad y no te sube ni un centavo
Anthropic lanzó Sonnet 5.5 el 28 de septiembre: mismo precio que Sonnet 5, 30% más rápido y 70.6% en Terminal-Bench 4.0, superando al flagship Opus. Todo lo que cambia para devs y agencias en México.
Anthropic quiere salir a bolsa a $2 billones en octubre: el hombre que pidió frenar la IA está lanzando el IPO más grande de la historia
Dario Amodei firmó un manifiesto para desacelerar la IA y Trump lo atacó públicamente. Al día siguiente Anthropic confirmó el IPO más grande de la historia en Nasdaq. La ironía perfecta.

Claude Cowork precio 2026: cuánto cuesta en pesos, si corre en Windows y para quién NO vale la pena
Claude Cowork no es una app separada. Te decimos cuánto cuesta (en pesos y dólares), cómo instalarlo en Windows y quién debería pagarlo hoy.